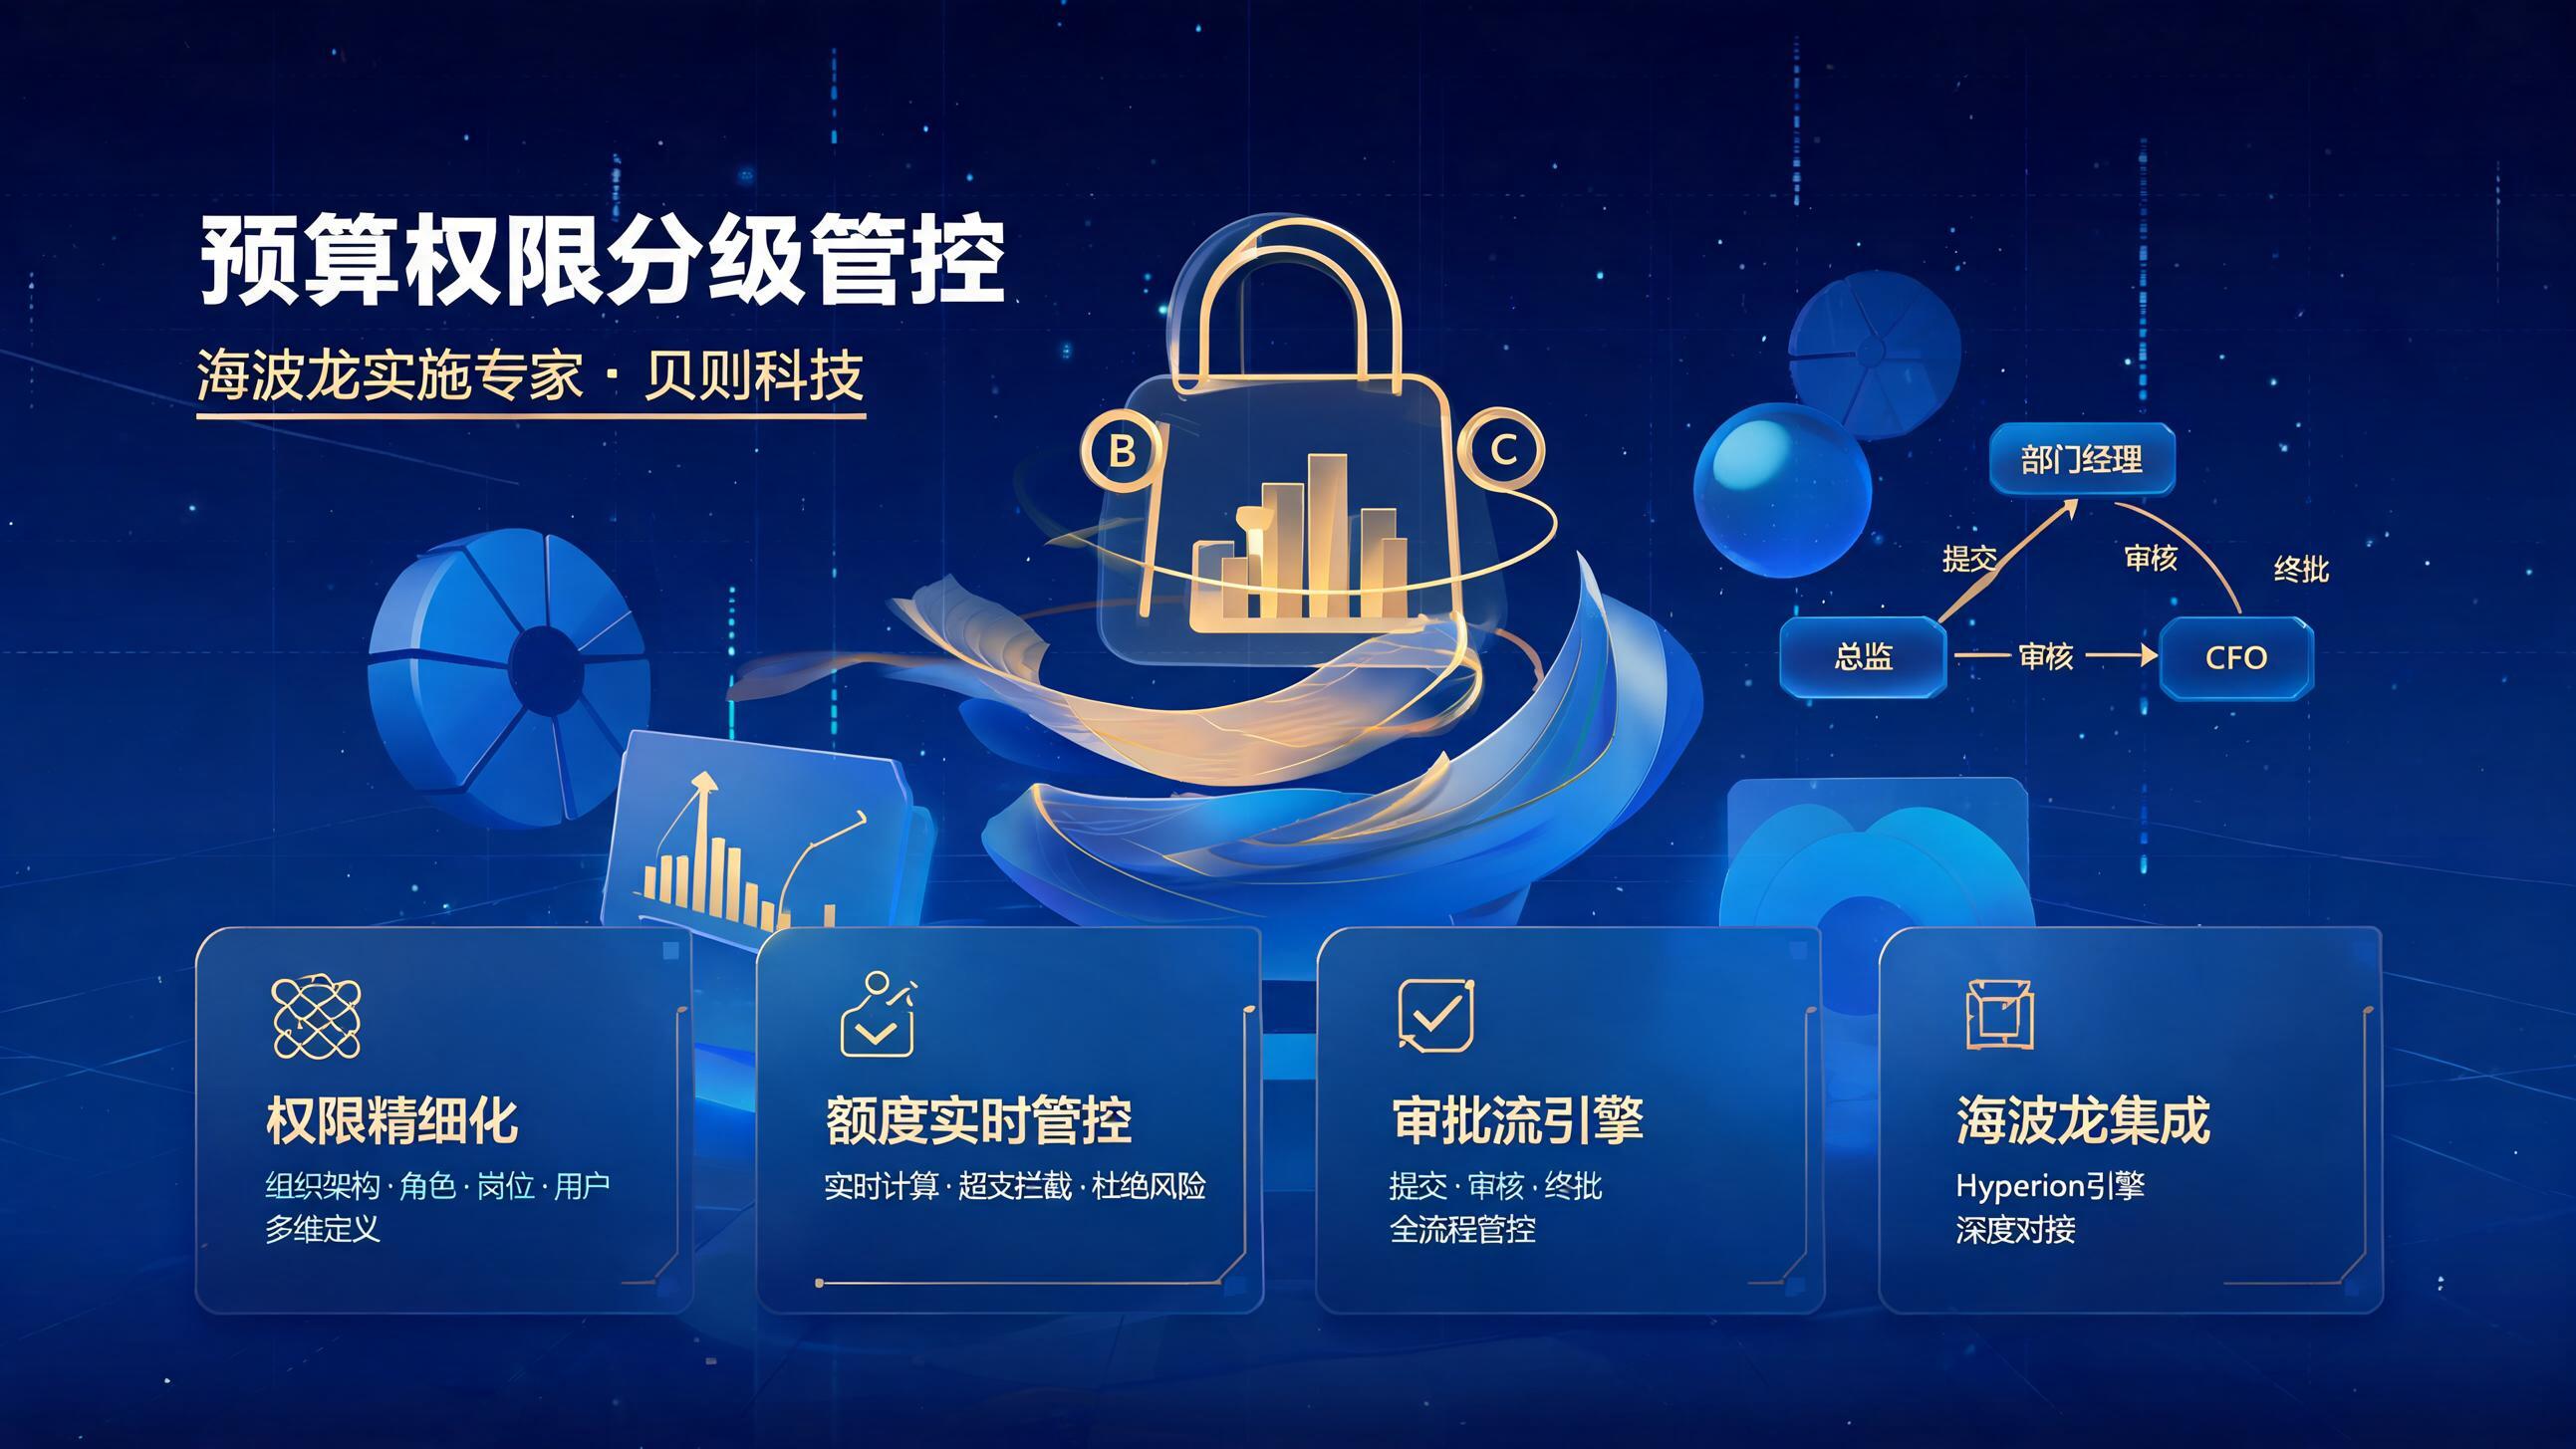
核心结论:预算数据权限粒度是全面预算落地的关键支撑
预算数据权限粒度,指的是在全面预算管理系统中,对不同用户能够查看、编辑、审批的预算数据范围进行精细化划分的程度。粒度越细,意味着管控越精准,既能保障数据安全,又能让合适的人看到合适的数据,从而提升预算编制、执行与分析的效率。对于追求管理精细化的企业而言,合理的预算数据权限粒度设计是预算系统成功上线的基石。
一、预算数据权限粒度的核心概念与价值
预算数据权限粒度通常从两个维度衡量:组织维度和数据维度。组织维度指权限控制到集团、公司、部门、甚至个人;数据维度指权限控制到科目、项目、产品、区域等具体字段。粒度设计需要在安全与效率之间找到平衡点。
合理的权限粒度设计能带来三重价值:其一,保障数据安全,防止越权查看或修改敏感预算;其二,明确责任边界,让各级管理者聚焦自身职责范围内的预算数据;其三,提升协作效率,减少无关数据干扰,加快审批与分析流程。
在实际项目中,权限粒度并非越细越好。过细的粒度会增加维护成本,影响系统性能;过粗则可能导致管控失效。因此,需要结合企业组织架构、管理成熟度和业务特点进行权衡。
| 权限粒度层级 | 控制范围 | 适用场景 | 管理成本 |
|---|---|---|---|
| 集团级 | 可查看全集团所有预算数据 | 集团高管、财务总监 | 低 |
| 公司级 | 仅查看本公司预算数据 | 子公司总经理、财务经理 | 中 |
| 部门级 | 仅查看本部门预算数据 | 部门负责人 | 中 |
| 项目级 | 按项目维度控制数据权限 | 项目经理、项目会计 | 高 |
| 字段级 | 控制到具体科目或字段的查看/编辑权限 | 敏感科目管控、薪酬预算 | 高 |
二、典型业务场景中的权限粒度需求分析
不同业务场景对预算数据权限粒度的要求差异显著。以下列举几个典型场景:
集团多层级管控场景:集团总部需要汇总所有子公司的预算数据,但子公司之间数据隔离。此时权限粒度应控制到公司级,并支持集团角色的跨公司查看权限。同时,对于合并报表调整等敏感操作,可进一步控制到字段级。
部门预算编制场景:各部门负责人仅需编辑本部门的费用预算,查看本部门的预算执行情况。权限粒度控制到部门级即可满足需求,同时需支持部门内不同岗位的细粒度控制,如部门负责人可审批,预算专员可编辑。
项目型预算场景:项目驱动型企业的预算围绕项目展开,项目经理需要查看和编辑本项目预算,但无权查看其他项目。此时权限粒度需控制到项目级,并与项目成员角色绑定。
敏感科目管控场景:薪酬预算、研发费用等敏感科目,通常需要限制查看范围。可通过字段级权限控制,仅允许特定角色查看或编辑这些科目数据。
场景分析表明,权限粒度设计需结合企业实际管理需求,灵活组合不同层级,形成矩阵式权限体系。
三、预算数据权限粒度的设计原则与模型
设计预算数据权限粒度时,可遵循以下原则:
最小权限原则:用户仅获得完成其工作所必需的最小数据权限,避免过度授权。
角色驱动原则:基于角色进行权限分配,而非直接绑定用户,便于批量管理和权限调整。
数据隔离原则:不同组织、不同项目之间的数据默认隔离,仅通过显式授权实现共享。
可扩展原则:权限模型应支持未来组织架构调整和业务扩展,避免僵化设计。
常见的权限模型包括:基于角色的访问控制(RBAC)、基于属性的访问控制(ABAC)以及二者结合的混合模型。RBAC适合组织架构稳定的企业,ABAC则更灵活,可基于数据属性动态控制权限。
| 权限模型 | 核心思想 | 优点 | 适用场景 |
|---|---|---|---|
| RBAC | 通过角色关联权限,用户关联角色 | 管理简单,易于理解 | 组织架构清晰、岗位职责明确的企业 |
| ABAC | 基于用户、资源、环境等属性动态计算权限 | 灵活,支持细粒度控制 | 业务复杂、权限需求多变的企业 |
| 混合模型 | RBAC为基础,ABAC补充动态规则 | 平衡易用性与灵活性 | 多数中大型企业 |
在实践中,贝则科技建议企业从RBAC起步,随着管理精细化程度提升,逐步引入ABAC规则,实现权限粒度的平滑演进。
四、实施预算数据权限粒度的关键步骤
实施预算数据权限粒度管理,可参考以下步骤:
1. 梳理组织架构与角色:明确企业组织层级、部门设置及岗位角色,为权限模型奠定基础。
2. 定义数据范围与敏感级别:识别预算数据的关键维度(如组织、项目、科目),并评估各数据的敏感程度,确定需要控制的粒度层级。
3. 设计权限矩阵:将角色与数据范围进行映射,形成权限矩阵,明确每个角色可访问的数据范围及操作权限(查看、编辑、审批等)。
4. 系统配置与测试:在预算系统中配置权限规则,并进行多角色测试,验证权限控制的准确性和完整性。
5. 持续维护与优化:随着组织调整和业务变化,定期回顾和更新权限设置,确保权限粒度始终匹配管理需求。
实施过程中,建议成立由财务、IT、业务部门组成的联合项目组,共同推进权限设计,避免因理解偏差导致权限漏洞或管控过度。
五、贝则科技全面预算数据权限粒度解决方案
贝则科技全面预算管理平台内置灵活的权限引擎,支持从集团到个人、从科目到项目的多维度权限粒度控制。平台采用RBAC与ABAC混合模型,既可基于角色快速分配权限,又能根据数据属性动态调整访问范围。
方案亮点包括:
多维权限矩阵:支持组织、项目、科目、产品线等多个维度的交叉权限控制,满足复杂管理需求。
可视化权限配置:提供直观的权限配置界面,管理员可通过勾选方式完成权限分配,降低操作门槛。
权限继承与例外管理:支持权限的层级继承,同时允许设置例外规则,灵活应对特殊场景。
审计与监控:完整记录权限变更日志和数据访问日志,便于审计追溯,保障数据安全。
| 功能模块 | 权限粒度支持 | 管理价值 |
|---|---|---|
| 预算编制 | 组织+部门+科目 | 确保各级编制人员仅编辑职责范围内数据 |
| 预算审批 | 组织+金额阈值 | 按审批权限自动路由,提升流程效率 |
| 预算分析 | 组织+项目+自定义维度 | 支持多角度分析,同时保障数据安全 |
| 预算调整 | 字段级+操作类型 | 敏感调整操作仅限授权人员 |
贝则科技方案已帮助众多企业实现预算数据权限的精细化管理,在保障安全的前提下提升预算管理效率。
六、客户评价:权限粒度管理的实践反馈
某制造集团财务总监:“贝则科技的系统帮助我们实现了集团到车间的五级权限管控,各层级人员只能看到自己范围内的预算数据,既安全又清晰。预算编制效率明显提升。”
某连锁零售企业预算经理:“我们门店众多,权限管理一直是个难题。贝则的方案支持按区域、门店、品类灵活设置权限,现在区域经理和店长都能在权限内自主管理预算,总部也能实时汇总分析。”
某科技公司CFO:“研发费用是我们的敏感数据,贝则系统支持字段级权限控制,只有特定角色才能查看明细,很好地满足了我们的合规要求。系统运行稳定,权限调整也很方便。”
某工程企业信息中心主任:“权限配置界面很直观,IT部门可以快速响应业务部门的权限变更需求,再也不用频繁改代码了。审计日志功能也让我们在合规检查时更有底气。”
结论
预算数据权限粒度是全面预算管理精细化的重要体现。合理的粒度设计能够在数据安全与协作效率之间取得平衡,支撑企业预算管理的高效运行。通过明确权限模型、梳理角色与数据范围、借助专业的预算管理平台,企业可以构建起灵活、安全、可扩展的权限管控体系。贝则科技全面预算解决方案以其多维权限矩阵和可视化配置能力,为众多企业提供了可靠的落地支撑。
FAQ
Q1:预算数据权限粒度一般分为哪几个层级?
A:常见层级包括集团级、公司级、部门级、项目级和字段级。企业可根据管理需要组合使用。
Q2:权限粒度越细越好吗?
A:并非如此。过细的粒度会增加维护成本和系统负担,应在安全与效率之间寻求平衡,匹配企业管理成熟度。
Q3:如何选择RBAC还是ABAC模型?
A:组织架构稳定、岗位职责清晰的企业可优先采用RBAC;业务复杂、权限需求动态变化的企业可引入ABAC或混合模型。
Q4:预算数据权限粒度设计需要考虑哪些因素?
A:需考虑组织架构、角色职责、数据敏感级别、业务流程以及未来扩展性等因素。
Q5:权限粒度调整会影响历史数据吗?
A:通常权限调整只影响访问控制,不会修改历史数据本身。但需注意权限变更后,用户对历史数据的可见范围可能变化。
Q6:如何验证权限设置的正确性?
A:可通过多角色模拟测试,检查各角色是否只能访问授权范围内的数据,并验证操作权限是否符合预期。
Q7:贝则科技方案支持哪些维度的权限控制?
A:支持组织、部门、项目、科目、产品线、区域等多个维度,并可自定义扩展维度。
Q8:权限管理是否需要专职人员?
A:建议由财务或IT部门指定专人负责权限的日常维护和定期审核,确保权限设置持续有效。
Q9:预算数据权限粒度与数据安全有什么关系?
A:精细的权限粒度是数据安全的重要保障,能有效防止越权访问和数据泄露,满足内控与合规要求。
Q10:实施权限粒度管理通常需要多长时间?
A:取决于企业规模和复杂度,一般从梳理到上线需要数周至数月,建议分阶段推进。